Escribir la política de privacidad de tu app con un asistente de IA: un prompt que funciona
Por qué «escríbeme una política de privacidad» da texto genérico, qué debe hacer el asistente y un prompt listo para Claude, ChatGPT, Cursor o cualquier agente.
Dale al asistente evidencia, no un cuestionario. Apunta un agente de programación a los archivos de build de tu app para que nombre los SDK y permisos que la app incluye realmente, haz que solo te pregunte lo que no puede saber y prohíbele adivinar: lo desconocido se convierte en notas [confirm]. Después comprueba que cada SDK de tu archivo de dependencias aparece en el resultado.
Hazlo en unos minutos
AppFoyer aloja las páginas de las que trata esta guía —política de privacidad, términos, soporte, eliminación de cuenta y app-ads.txt— en su propio subdominio, sin que necesites dominio ni servidor propios. Una app es gratis, y nada de lo que exige una tienda está nunca detrás de un muro de pago.
Comprobado el 19 de septiembre de 2026. Las políticas de las tiendas cambian, a veces sin aviso. Todo lo que sigue enlaza la documentación oficial, y esa página —no esta— es la que manda. Si no coinciden, la tienda tiene razón. Esta guía está traducida del inglés; las citas de la documentación de las tiendas se mantienen en el inglés original.
Un asistente de IA te escribe una política de privacidad en diez segundos. El problema es a partir de qué la escribe. Si le pides “escribe una política de privacidad para mi app de fitness”, no tiene más que la palabra “fitness”, así que produce la media de todas las políticas de privacidad que ha leído: cláusulas sobre cookies que tu app no usa, identificadores de publicidad para una app sin anuncios, un plazo de conservación de “el tiempo que sea necesario” y ninguno de los SDK que realmente incluyes. Se lee bien. Y es también la parte que un revisor de la tienda compara con tu formulario de Data safety y tus respuestas de App Privacy, y en esa comparación es donde falla.
Por qué falla el prompt de una línea
- Inventa. Un modelo al que se le pide rellenar una sección la rellena. Un plazo de conservación, una base legal, la dirección de una empresa: cada uno verosímil, cada uno una afirmación sobre tu negocio que tú no hiciste.
- Es genérico donde tiene que ser concreto. La sección que más importa es la lista de servicios de terceros, y un modelo que no ha visto tu archivo de dependencias no puede nombrarlos.
- Declara de más. Enumerar datos que no recopilas no es “lo seguro”. Es una discrepancia con tus propias declaraciones en la tienda, el mismo problema en la dirección contraria.
- Da formato para la ventana del chat. Tablas, notas al pie y HTML en línea se ven bien en la respuesta y llegan rotos allí donde los pegues.
Lo que un prompt tiene que conseguir que haga
- Leer primero la evidencia. Un agente de programación abierto en tu repositorio —Claude Code,
Cursor, Codex y similares— puede leer
build.gradle,Podfile.lock,Info.plisty el manifest, y enumerar cada SDK y permiso con el archivo del que sale. Esa lista es la sustancia de la política. A un asistente de chat sin acceso a archivos hay que decirle que te pida que pegues esos archivos. - No meterse en nada más. Los archivos de build y de manifest bastan. No hay motivo para que
abra archivos
.env, keystores ni código fuente, y un prompt que lo dice es una preocupación menos. - Preguntar solo lo que no se puede leer. Cuánto tiempo conservas los datos, si hay un backend, si la app está dirigida a niños, si compartes datos con un socio que no deja rastro en el build. No hace falta preguntar nada más.
- Negarse a adivinar. Donde no sabes algo, escribe
[confirm: …]en lugar de una frase. Un hueco visible se puede arreglar; una cláusula inventada es una afirmación publicada. - Escribir para el lugar donde se va a publicar. Markdown simple, enlaces solo donde sean útiles —las páginas de privacidad de los propios proveedores, tu dirección de soporte— y el aviso de que el texto no es asesoramiento legal.
El prompt
Cópialo entero. Sustituye los datos entre corchetes del principio, o déjalos y deja que el asistente pregunte.
You are helping me write the privacy policy for my mobile app. It will be published as a web page on AppFoyer and its URL goes into the "Privacy policy" field of Google Play and App Store Connect, where reviewers compare it with what the app actually does. Accuracy matters more than length.

## About the app

- App name: [app name]
- Developer / company: [developer or company name]
- Support email: [support email]
- Platforms: [Android, iOS or both]
- Store listings: [store listing URLs, or "not listed yet"]
- Where this policy will be published: [your AppFoyer site URL]/privacy
- What the app collects, as I declared it: [what the app collects — e.g. account info, analytics, ads, crash reports, location, purchases, or nothing]
- Account deletion page: [your AppFoyer site URL]/account-deletion (only if the app has user accounts)
- Country whose law applies: [country, if you have one]

## Step 1 — find the facts

If you can read this app's source code, read only its build, manifest and store-metadata files — for example `build.gradle(.kts)`, `gradle/libs.versions.toml`, `AndroidManifest.xml`, `Podfile.lock`, `Package.swift`, `Info.plist`, `PrivacyInfo.xcprivacy`, `pubspec.yaml`, `package.json`, `app.json`. Do not open `.env` files, keystores, credentials or any other secrets, and do not change any file.

From them, list:

- every third-party SDK or service that collects or receives user data (analytics, ads, crash reporting, sign-in, payments, push notifications, backend, AI APIs) and what it receives;
- every permission the app requests and the feature that uses it;
- whether the app sells in-app purchases or subscriptions (StoreKit, Google Play Billing, RevenueCat and the like).

Show me that list with the file each fact came from, point out anything that contradicts what I declared above, and ask me to confirm it.

If you cannot read the code, ask me to paste the dependency files (for example `app/build.gradle` and `Podfile`) or to list the SDKs and permissions myself.

## Step 2 — ask only what you cannot know

Then ask me, in one short numbered list, and wait for my answers:

1. How long each kind of data is kept, and whether there is a backend (where it runs, what it stores).
2. Whether the app is directed at children under 13.
3. Whether any data is shared with or sold to anyone beyond the services above.
4. Whether the app takes any payments, if the files did not settle it.
5. Anything else you could not determine.

Never guess. Where I do not know an answer, write `[confirm: …]` in the text instead of inventing one.

## Step 3 — write the policy

Sections, in this order, leaving out any that do not apply: Data we collect · How we use it · Third-party services · Purchases and subscriptions · Permissions · Data retention and deletion · Children · Your choices and rights · Changes to this policy · Contact.

- Plain language, short sentences. Describe what this app does; no clauses about things it does not do.
- Under Third-party services, name each provider, say what it receives and why, and link its own privacy policy page.
- Do not invent retention periods, legal bases, company addresses or a data protection officer — use `[confirm: …]`.
- Start with `# Privacy Policy`, then the line `_Last updated: [today's date]_`.
- Write these placeholders exactly as shown, never the values — they are filled in from my settings when the page is published: `{{app_name}}`, `{{developer_name}}`, `{{support_email}}`, `{{public_url}}`.
- In the Contact section, write the address as `[{{support_email}}](mailto:{{support_email}})`.
- If the app has user accounts, link account deletion as `[{{public_url}}/account-deletion]({{public_url}}/account-deletion)` in the retention and deletion section.
- Mandatory if the app is on iOS and has any in-app purchase or subscription — declared above, found in the build files or confirmed by me: in the Purchases and subscriptions section, include this sentence unchanged: For the iOS version, Apple's standard [Licensed Application End User License Agreement](https://www.apple.com/legal/internet-services/itunes/dev/stdeula/) applies to your use of the App. Never leave it out when the app takes payments.
- End with this paragraph, unchanged:

  _This page was generated from a template provided by the hosting platform and completed by the app developer. It is not legal advice. The developer named above is solely responsible for its accuracy and for complying with the laws that apply to them._

## Format — this is pasted into a Markdown editor

- Reply with the finished policy only, as Markdown inside one ```markdown code block, with nothing before or after it.
- CommonMark only: headings, paragraphs, lists, bold, italics and links. No tables, no HTML, no images, no footnotes.
- Links only to the providers' own privacy policy pages, to `{{public_url}}`, to Apple's EULA as above and to the support email. Any other link is shown as plain text on the published page, so leave it out. No link shorteners, no download links.
Está escrito para páginas publicadas en AppFoyer, y por eso pide marcadores de posición del estilo
{{app_name}} y termina con nuestro aviso legal. Si publicas en otro sitio, borra las líneas del
Step 3 sobre los marcadores de posición, el enlace de eliminación y el párrafo final, y pide los
valores en su lugar.
Antes de publicar lo que escribió
El asistente lo redactó; quien lo publica eres tú. Comprueba, en este orden:
- Cada SDK de tu archivo de dependencias aparece en la política, y no aparece nada que no esté allí. Es la prueba mecánica, y la que en la práctica hacen los revisores.
- Cada
[confirm: …]está sustituido por una respuesta real, o se ha quitado la frase. - La sección de terceros coincide con tu formulario de Data safety y tus respuestas de App Privacy. Si no coinciden, uno de ellos está mal: corrígelo, sea cual sea.
- Si la app acepta pagos, el enlace al EULA de Apple está ahí. Una app de iOS con compras dentro de la app o suscripciones enlaza desde su política de privacidad el Licensed Application End User License Agreement estándar de Apple; el prompt lo pide, así que comprueba que se ha conservado.
- Los plazos de conservación son los tuyos. Solo tú sabes qué guarda tu backend y durante cuánto tiempo.
- Todo lo inusual, a un abogado. Datos de salud, finanzas, niños o datos compartidos con un socio: un prompt no cambia lo que una plantilla no puede cubrir.
Qué hace AppFoyer aquí
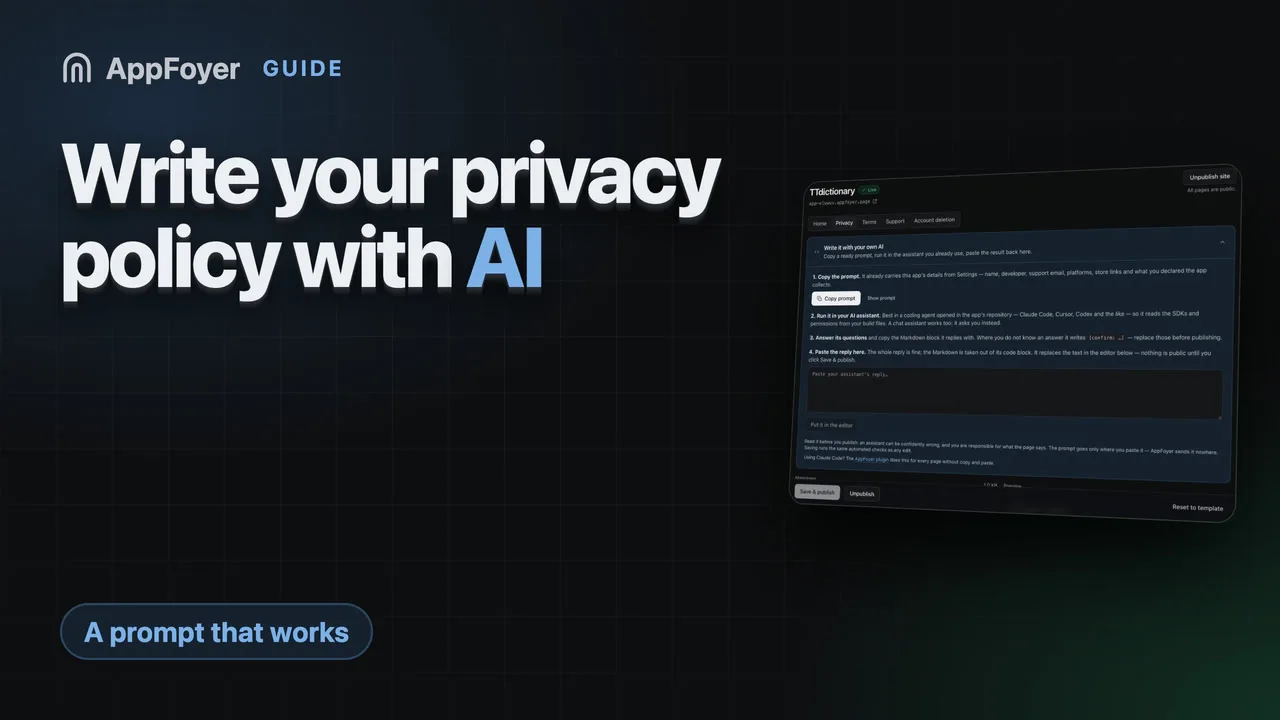
El editor de la página de privacidad del dashboard tiene un panel Write it with your own AI («Escríbelo con tu propia IA»): el mismo prompt, ya rellenado con el nombre de tu app, el desarrollador, el correo de soporte, las plataformas, los enlaces de las tiendas y los datos que declaraste. Cópialo, ejecútalo en el asistente que uses y pega la respuesta en el panel: el Markdown se extrae de su bloque de código y se coloca en el editor, donde la vista previa muestra exactamente lo que se publicará. Nada se hace público hasta que haces clic en publicar, y el texto pasa las mismas comprobaciones automáticas que cualquier otra edición.
La página de términos tiene el mismo panel con su propio prompt, reproducido en ¿Tu app necesita unos términos de servicio?. Si usas Claude Code, el plugin de AppFoyer hace el mismo trabajo para las cinco páginas sin copiar y pegar, y tampoco puede publicar. Ninguna de las dos vías es asesoramiento legal, y cada página lo indica.
Las fuentes oficiales
- Requisitos de la política de privacidad — Ayuda de Google Play
- Proporcionar información para la sección Data safety de Google Play — Ayuda de Google Play Console, sobre que los datos de los SDK te corresponde declararlos a ti
- Detalles de privacidad de las apps en el App Store — Apple