Uygulamanızın gizlilik politikasını bir yapay zekâ asistanıyla yazmak — işe yarayan bir istem
"Bana bir gizlilik politikası yaz" neden genel metin verir, istem asistana bunun yerine ne yaptırmalı ve Claude, ChatGPT, Cursor ya da herhangi bir kodlama ajanına kopyalanacak hazır bir istem.
Asistana bir anket değil, kanıt verin. Bir kodlama ajanını uygulamanızın derleme dosyalarına yönlendirin ki uygulamanın gerçekten içerdiği SDK'ları ve izinleri adlandırsın; size yalnızca bilemeyeceği şeyleri sormasını sağlayın ve tahmin etmesini yasaklayın — bilinmeyenler [confirm] notlarına dönüşür. Ardından bağımlılık dosyanızdaki her SDK'nın sonuçta yer aldığını kontrol edin.
Bunun yerine birkaç dakikada halledin
AppFoyer, bu rehberin konusu olan sayfaları — gizlilik politikası, kullanım koşulları, destek, hesap silme ve app-ads.txt — kendi alt alan adlarında barındırır; size ait bir alan adı ya da sunucu gerekmez. Bir uygulama ücretsizdir ve bir mağazanın zorunlu tuttuğu hiçbir şey asla ödeme duvarının arkasında değildir.
19 Eylül 2026 tarihinde kontrol edildi. Mağaza politikaları bazen haber vermeden değişir. Aşağıdaki her şey resmî belgelere bağlantı verir ve yetkili kaynak bu sayfa değil, o sayfadır. İkisi çelişirse mağaza haklıdır. Bu rehber İngilizceden çevrilmiştir; mağaza belgelerinden yapılan alıntılar orijinal İngilizce hâliyle korunmuştur.
Bir yapay zekâ asistanı on saniyede bir gizlilik politikası yazar. Sorun, onu neye dayanarak yazdığıdır. “Fitness uygulamam için bir gizlilik politikası yaz” dendiğinde elinde “fitness” kelimesinden başka bir şey yoktur; bu yüzden okuduğu tüm gizlilik politikalarının ortalamasını üretir: uygulamanızın ayarlamadığı çerezlerle ilgili maddeler, reklamsız bir uygulama için reklam tanımlayıcıları, “gerektiği sürece” şeklinde bir saklama süresi ve gerçekten kullandığınız SDK’ların hiçbiri. Akıcı okunur. Aynı zamanda bir mağaza inceleyicisinin Data safety formunuz ve App Privacy cevaplarınızla karşılaştırdığı kısımdır ve başarısız olduğu yer de bu karşılaştırmadır.
Tek satırlık istem neden başarısız olur
- Uydurur. Bir bölümü doldurması istenen model onu doldurur. Bir saklama süresi, bir hukuki dayanak, bir şirket adresi — her biri makul, her biri işinizle ilgili sizin yapmadığınız bir beyan.
- Belirgin olması gereken yerde geneldir. En önemli bölüm üçüncü taraf hizmetlerin listesidir ve bağımlılık dosyanızı görmemiş bir model onları adlandıramaz.
- Fazla beyan eder. Toplamadığınız verileri listelemek “güvenli” değildir. Kendi mağaza beyanlarınızla bir tutarsızlıktır; ters yönde aynı sorundur.
- Sohbet penceresine göre biçimlendirir. Tablolar, dipnotlar ve satır içi HTML cevapta iyi görünür, ama nereye yapıştırırsanız oraya bozuk ulaşır.
Bir istemin ona yaptırması gerekenler
- Önce kanıtı okumak. Deponuzda açılmış bir kodlama ajanı — Claude Code, Cursor, Codex ve
benzerleri —
build.gradle,Podfile.lock,Info.plistve manifesti okuyabilir ve her SDK’yı ve izni geldiği dosyayla birlikte listeleyebilir. Bu liste politikanın özüdür. Dosya erişimi olmayan bir sohbet asistanına, sizden bu dosyaları yapıştırmanızı istemesi söylenmelidir. - Geri kalan her şeyden uzak durmak. Derleme ve manifest dosyaları yeterlidir.
.envdosyalarını, anahtar depolarını veya kaynak kodu açması için hiçbir neden yoktur ve bunu söyleyen bir istem, endişelenecek bir şeyi azaltır. - Yalnızca okunamayanları sormak. Verileri ne kadar süre sakladığınız, bir backend olup olmadığı, uygulamanın çocuklara yönelik olup olmadığı, derlemede iz bırakmayan bir ortakla veri paylaşıp paylaşmadığınız. Başka hiçbir şeyin sorulmasına gerek yoktur.
- Tahmin etmeyi reddetmek. Bilmediğiniz yerde bir cümle yerine
[confirm: …]yazar. Görünür bir boşluk düzeltilebilir; uydurulmuş bir madde yayımlanmış bir beyandır. - Yayımlanacağı yere göre yazmak. Düz Markdown, yalnızca işe yaradığı yerlerde bağlantılar — sağlayıcıların kendi gizlilik sayfaları, destek adresiniz — ve metnin hukuki tavsiye olmadığına dair uyarı.
İstem
Tamamını kopyalayın. En üstteki köşeli parantez içindeki bilgileri değiştirin ya da bırakın ve asistanın sormasına izin verin.
You are helping me write the privacy policy for my mobile app. It will be published as a web page on AppFoyer and its URL goes into the "Privacy policy" field of Google Play and App Store Connect, where reviewers compare it with what the app actually does. Accuracy matters more than length.

## About the app

- App name: [app name]
- Developer / company: [developer or company name]
- Support email: [support email]
- Platforms: [Android, iOS or both]
- Store listings: [store listing URLs, or "not listed yet"]
- Where this policy will be published: [your AppFoyer site URL]/privacy
- What the app collects, as I declared it: [what the app collects — e.g. account info, analytics, ads, crash reports, location, purchases, or nothing]
- Account deletion page: [your AppFoyer site URL]/account-deletion (only if the app has user accounts)
- Country whose law applies: [country, if you have one]

## Step 1 — find the facts

If you can read this app's source code, read only its build, manifest and store-metadata files — for example `build.gradle(.kts)`, `gradle/libs.versions.toml`, `AndroidManifest.xml`, `Podfile.lock`, `Package.swift`, `Info.plist`, `PrivacyInfo.xcprivacy`, `pubspec.yaml`, `package.json`, `app.json`. Do not open `.env` files, keystores, credentials or any other secrets, and do not change any file.

From them, list:

- every third-party SDK or service that collects or receives user data (analytics, ads, crash reporting, sign-in, payments, push notifications, backend, AI APIs) and what it receives;
- every permission the app requests and the feature that uses it;
- whether the app sells in-app purchases or subscriptions (StoreKit, Google Play Billing, RevenueCat and the like).

Show me that list with the file each fact came from, point out anything that contradicts what I declared above, and ask me to confirm it.

If you cannot read the code, ask me to paste the dependency files (for example `app/build.gradle` and `Podfile`) or to list the SDKs and permissions myself.

## Step 2 — ask only what you cannot know

Then ask me, in one short numbered list, and wait for my answers:

1. How long each kind of data is kept, and whether there is a backend (where it runs, what it stores).
2. Whether the app is directed at children under 13.
3. Whether any data is shared with or sold to anyone beyond the services above.
4. Whether the app takes any payments, if the files did not settle it.
5. Anything else you could not determine.

Never guess. Where I do not know an answer, write `[confirm: …]` in the text instead of inventing one.

## Step 3 — write the policy

Sections, in this order, leaving out any that do not apply: Data we collect · How we use it · Third-party services · Purchases and subscriptions · Permissions · Data retention and deletion · Children · Your choices and rights · Changes to this policy · Contact.

- Plain language, short sentences. Describe what this app does; no clauses about things it does not do.
- Under Third-party services, name each provider, say what it receives and why, and link its own privacy policy page.
- Do not invent retention periods, legal bases, company addresses or a data protection officer — use `[confirm: …]`.
- Start with `# Privacy Policy`, then the line `_Last updated: [today's date]_`.
- Write these placeholders exactly as shown, never the values — they are filled in from my settings when the page is published: `{{app_name}}`, `{{developer_name}}`, `{{support_email}}`, `{{public_url}}`.
- In the Contact section, write the address as `[{{support_email}}](mailto:{{support_email}})`.
- If the app has user accounts, link account deletion as `[{{public_url}}/account-deletion]({{public_url}}/account-deletion)` in the retention and deletion section.
- Mandatory if the app is on iOS and has any in-app purchase or subscription — declared above, found in the build files or confirmed by me: in the Purchases and subscriptions section, include this sentence unchanged: For the iOS version, Apple's standard [Licensed Application End User License Agreement](https://www.apple.com/legal/internet-services/itunes/dev/stdeula/) applies to your use of the App. Never leave it out when the app takes payments.
- End with this paragraph, unchanged:

  _This page was generated from a template provided by the hosting platform and completed by the app developer. It is not legal advice. The developer named above is solely responsible for its accuracy and for complying with the laws that apply to them._

## Format — this is pasted into a Markdown editor

- Reply with the finished policy only, as Markdown inside one ```markdown code block, with nothing before or after it.
- CommonMark only: headings, paragraphs, lists, bold, italics and links. No tables, no HTML, no images, no footnotes.
- Links only to the providers' own privacy policy pages, to `{{public_url}}`, to Apple's EULA as above and to the support email. Any other link is shown as plain text on the published page, so leave it out. No link shorteners, no download links.
AppFoyer’de yayımlanan sayfalar için yazılmıştır; bu yüzden {{app_name}} tarzı yer tutucular ister
ve bizim uyarımızla biter. Başka bir yerde yayımlıyorsanız, Step 3’teki yer tutucularla, silme
bağlantısıyla ve kapanış paragrafıyla ilgili satırları silin ve bunun yerine değerleri isteyin.
Yazdıklarını yayımlamadan önce
Taslağı asistan hazırladı; onu yayımlayan sizsiniz. Şu sırayla kontrol edin:
- Bağımlılık dosyanızdaki her SDK politikada yer alıyor ve orada olmayan hiçbir şey yer almıyor. Bu mekanik testtir ve inceleyicilerin fiilen yaptığı testtir.
- Her
[confirm: …]gerçek bir cevapla değiştirildi ya da cümle kaldırıldı. - Üçüncü taraf bölümü Data safety formunuz ve App Privacy cevaplarınızla örtüşüyor. Çelişiyorlarsa biri yanlıştır — hangisiyse onu düzeltin.
- Uygulama ödeme alıyorsa, Apple’ın EULA bağlantısı orada. Uygulama içi satın alma veya abonelik içeren bir iOS uygulaması, gizlilik politikasından Apple’ın standart Licensed Application End User License Agreement belgesine bağlantı verir; istem bunu ister, o yüzden korunup korunmadığını kontrol edin.
- Saklama süreleri sizin. Backend’inizin neyi ve ne kadar süre sakladığını yalnızca siz bilirsiniz.
- Olağandışı her şey bir avukata gider. Sağlık verisi, finans, çocuklar ya da bir ortakla paylaşılan veriler — bir istem, bir şablonun kapsayamadığı şeyi değiştirmez.
AppFoyer’in burada yaptığı
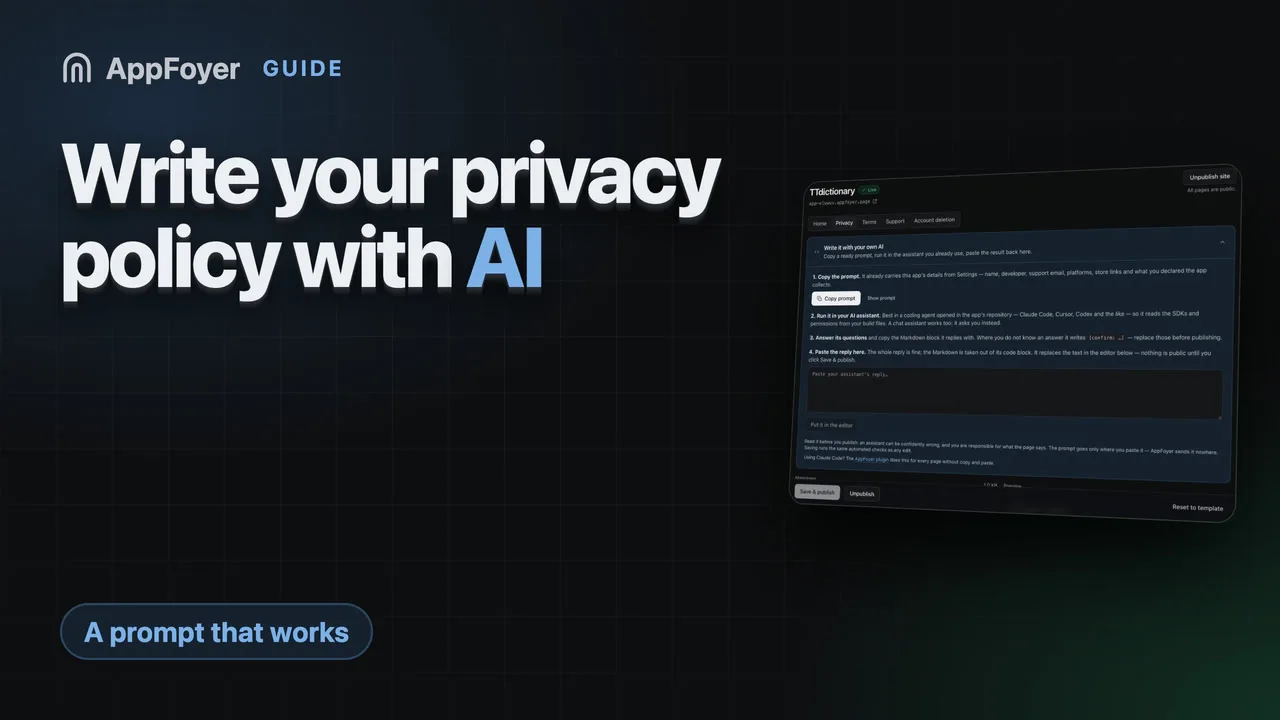
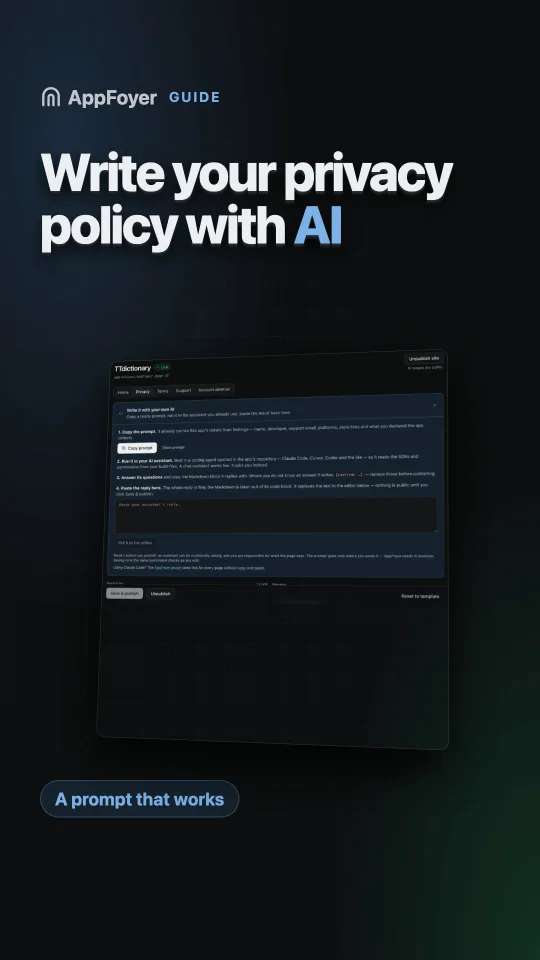
Paneldeki gizlilik sayfası editöründe bir Write it with your own AI (Kendi yapay zekânızla yazın) paneli vardır: aynı istem, uygulamanızın adı, geliştirici, destek e-postası, platformlar, mağaza bağlantıları ve beyan ettiğiniz verilerle önceden doldurulmuş olarak. Kopyalayın, kullandığınız asistanda çalıştırın ve cevabı panele geri yapıştırın — Markdown kod bloğundan çıkarılır ve editöre konur; önizleme tam olarak neyin yayımlanacağını gösterir. Siz yayımla düğmesine tıklayana kadar hiçbir şey herkese açık olmaz ve metin, diğer her düzenlemeyle aynı otomatik kontrollerden geçer.
Koşullar sayfasında da kendi istemiyle aynı panel vardır — istem Uygulamanızın kullanım koşullarına ihtiyacı var mı? rehberinde yer alır. Claude Code kullanıyorsanız, AppFoyer eklentisi aynı işi beş sayfanın tamamı için kopyala-yapıştır olmadan yapar ve o da yayımlayamaz. Bu yolların hiçbiri hukuki tavsiye değildir ve her sayfa bunu belirtir.
Yetkili kaynaklar
- Privacy policy requirements — Google Play Yardım
- Provide information for Google Play’s Data safety section — Google Play Console Yardım, SDK verilerini beyan etmenin size ait olduğuna dair
- App privacy details on the App Store — Apple