Посібники Політика конфіденційності
Як написати політику конфіденційності застосунку за допомогою AI-асистента — промпт, який працює
Чому «напиши мені політику конфіденційності» дає загальний текст, що промпт має змусити асистента робити натомість, і готовий промпт, який можна скопіювати в Claude, ChatGPT, Cursor чи будь-якого агента для програмування.
Дайте асистентові докази, а не анкету. Спрямуйте агента для програмування на файли збірки вашого застосунку, щоб він назвав SDK і дозволи, які застосунок справді містить, нехай він питає вас лише про те, чого не може знати, і забороніть йому вгадувати — невідоме стає позначками [confirm]. Потім перевірте, що кожен SDK з вашого файлу залежностей є в результаті.
Зробіть це за кілька хвилин
AppFoyer розміщує сторінки, про які цей посібник, — політику конфіденційності, умови, підтримку, видалення акаунта та app-ads.txt — на власному піддомені, без вашого домену й сервера. Один застосунок — безкоштовно, і ніщо з того, чого вимагає магазин, ніколи не буває за платним доступом.
Перевірено 19 вересня 2026 р.. Політики магазинів змінюються, іноді без попередження. Усе нижче посилається на офіційну документацію, і авторитетом є та сторінка, а не ця. Якщо вони розходяться, правий магазин. Цей посібник перекладено з англійської; цитати з документації магазинів наведено в англійському оригіналі.
AI-асистент напише політику конфіденційності за десять секунд. Проблема в тому, з чого він її пише. На запит “напиши політику конфіденційності для мого фітнес-застосунку” він не має нічого, крім слова “фітнес”, тож видає середнє арифметичне всіх політик конфіденційності, які прочитав: пункти про cookie, яких ваш застосунок не встановлює, рекламні ідентифікатори для застосунку без реклами, строк зберігання “стільки, скільки потрібно” і жодного з SDK, які ви насправді постачаєте. Читається гарно. Але саме цю частину рецензент магазину порівнює з вашою формою Data safety та відповідями в App Privacy, і на цьому порівнянні вона й провалюється.
Чому однорядковий промпт не працює
- Він вигадує. Модель, яку попросили заповнити розділ, його заповнює. Строк зберігання, правова підстава, адреса компанії — кожне правдоподібне, і кожне — твердження про ваш бізнес, якого ви не робили.
- Він загальний там, де має бути конкретним. Найважливіший розділ — список сторонніх сервісів, а модель, яка не бачила вашого файлу залежностей, не може їх назвати.
- Він декларує зайве. Перелічувати дані, яких ви не збираєте, — не “безпечно”. Це розбіжність із вашими ж деклараціями в магазині, тобто та сама проблема, лише в інший бік.
- Він форматує для вікна чату. Таблиці, виноски й вбудований HTML добре виглядають у відповіді, а туди, куди ви їх вставите, потрапляють зламаними.
Що промпт має змусити його зробити
- Спершу прочитати докази. Агент для програмування, відкритий у вашому репозиторії, — Claude Code,
Cursor, Codex тощо — може прочитати
build.gradle,Podfile.lock,Info.plistі маніфест та перелічити кожен SDK і дозвіл разом із файлом, звідки його взято. Цей список — суть політики. Чат-асистентові без доступу до файлів треба сказати, щоб він попросив вас вставити ці файли. - Не чіпати нічого іншого. Файлів збірки й маніфесту досить. Йому немає причин відкривати файли
.env, сховища ключів чи вихідний код, а промпт, який це прямо каже, — на одну турботу менше. - Питати лише про те, чого не можна прочитати. Як довго ви зберігаєте дані, чи є бекенд, чи орієнтований застосунок на дітей, чи передаєте ви дані партнерові, який не залишає слідів у збірці. Більше нічого питати не треба.
- Відмовлятися вгадувати. Де ви не знаєте відповіді, він пише
[confirm: …]замість речення. Видиму прогалину можна виправити; вигаданий пункт — це опубліковане твердження. - Писати для того місця, де текст буде опубліковано. Звичайний Markdown, посилання лише там, де вони корисні, — на власні сторінки конфіденційності постачальників, на вашу адресу підтримки — і застереження, що текст не є юридичною консультацією.
Промпт
Скопіюйте його повністю. Замініть факти в квадратних дужках угорі або залиште їх, і нехай асистент запитає.
You are helping me write the privacy policy for my mobile app. It will be published as a web page on AppFoyer and its URL goes into the "Privacy policy" field of Google Play and App Store Connect, where reviewers compare it with what the app actually does. Accuracy matters more than length.

## About the app

- App name: [app name]
- Developer / company: [developer or company name]
- Support email: [support email]
- Platforms: [Android, iOS or both]
- Store listings: [store listing URLs, or "not listed yet"]
- Where this policy will be published: [your AppFoyer site URL]/privacy
- What the app collects, as I declared it: [what the app collects — e.g. account info, analytics, ads, crash reports, location, purchases, or nothing]
- Account deletion page: [your AppFoyer site URL]/account-deletion (only if the app has user accounts)
- Country whose law applies: [country, if you have one]

## Step 1 — find the facts

If you can read this app's source code, read only its build, manifest and store-metadata files — for example `build.gradle(.kts)`, `gradle/libs.versions.toml`, `AndroidManifest.xml`, `Podfile.lock`, `Package.swift`, `Info.plist`, `PrivacyInfo.xcprivacy`, `pubspec.yaml`, `package.json`, `app.json`. Do not open `.env` files, keystores, credentials or any other secrets, and do not change any file.

From them, list:

- every third-party SDK or service that collects or receives user data (analytics, ads, crash reporting, sign-in, payments, push notifications, backend, AI APIs) and what it receives;
- every permission the app requests and the feature that uses it;
- whether the app sells in-app purchases or subscriptions (StoreKit, Google Play Billing, RevenueCat and the like).

Show me that list with the file each fact came from, point out anything that contradicts what I declared above, and ask me to confirm it.

If you cannot read the code, ask me to paste the dependency files (for example `app/build.gradle` and `Podfile`) or to list the SDKs and permissions myself.

## Step 2 — ask only what you cannot know

Then ask me, in one short numbered list, and wait for my answers:

1. How long each kind of data is kept, and whether there is a backend (where it runs, what it stores).
2. Whether the app is directed at children under 13.
3. Whether any data is shared with or sold to anyone beyond the services above.
4. Whether the app takes any payments, if the files did not settle it.
5. Anything else you could not determine.

Never guess. Where I do not know an answer, write `[confirm: …]` in the text instead of inventing one.

## Step 3 — write the policy

Sections, in this order, leaving out any that do not apply: Data we collect · How we use it · Third-party services · Purchases and subscriptions · Permissions · Data retention and deletion · Children · Your choices and rights · Changes to this policy · Contact.

- Plain language, short sentences. Describe what this app does; no clauses about things it does not do.
- Under Third-party services, name each provider, say what it receives and why, and link its own privacy policy page.
- Do not invent retention periods, legal bases, company addresses or a data protection officer — use `[confirm: …]`.
- Start with `# Privacy Policy`, then the line `_Last updated: [today's date]_`.
- Write these placeholders exactly as shown, never the values — they are filled in from my settings when the page is published: `{{app_name}}`, `{{developer_name}}`, `{{support_email}}`, `{{public_url}}`.
- In the Contact section, write the address as `[{{support_email}}](mailto:{{support_email}})`.
- If the app has user accounts, link account deletion as `[{{public_url}}/account-deletion]({{public_url}}/account-deletion)` in the retention and deletion section.
- Mandatory if the app is on iOS and has any in-app purchase or subscription — declared above, found in the build files or confirmed by me: in the Purchases and subscriptions section, include this sentence unchanged: For the iOS version, Apple's standard [Licensed Application End User License Agreement](https://www.apple.com/legal/internet-services/itunes/dev/stdeula/) applies to your use of the App. Never leave it out when the app takes payments.
- End with this paragraph, unchanged:

  _This page was generated from a template provided by the hosting platform and completed by the app developer. It is not legal advice. The developer named above is solely responsible for its accuracy and for complying with the laws that apply to them._

## Format — this is pasted into a Markdown editor

- Reply with the finished policy only, as Markdown inside one ```markdown code block, with nothing before or after it.
- CommonMark only: headings, paragraphs, lists, bold, italics and links. No tables, no HTML, no images, no footnotes.
- Links only to the providers' own privacy policy pages, to `{{public_url}}`, to Apple's EULA as above and to the support email. Any other link is shown as plain text on the published page, so leave it out. No link shorteners, no download links.
Його написано для сторінок, що публікуються на AppFoyer, тому він просить заповнювачі на кшталт
{{app_name}} і закінчується нашим застереженням. Якщо ви публікуєте деінде, видаліть у кроці 3
(Step 3) рядки про заповнювачі, посилання на видалення та завершальний абзац, а натомість попросіть
підставити значення.
Перш ніж публікувати написане
Чернетку склав асистент; публікуєте її ви. Перевірте в такому порядку:
- Кожен SDK із вашого файлу залежностей є в політиці, і в ній немає нічого, чого там немає. Це механічна перевірка, і саме її фактично виконують рецензенти.
- Кожне
[confirm: …]замінено справжньою відповіддю, або речення видалено. - Розділ про сторонні сервіси збігається з вашою формою Data safety та відповідями в App Privacy. Якщо вони розходяться, щось із них хибне — виправте те, що треба.
- Якщо застосунок приймає платежі, посилання на EULA від Apple на місці. Застосунок для iOS із вбудованими покупками чи підписками посилається у своїй політиці конфіденційності на стандартну Licensed Application End User License Agreement від Apple; промпт про це просить, тож перевірте, що воно збереглося.
- Строки зберігання — ваші. Лише ви знаєте, що й як довго зберігає ваш бекенд.
- Усе незвичне — до юриста. Дані про здоров’я, фінанси, діти чи дані, які передаються партнерові, — промпт не змінює того, чого не може охопити шаблон.
Що тут робить AppFoyer
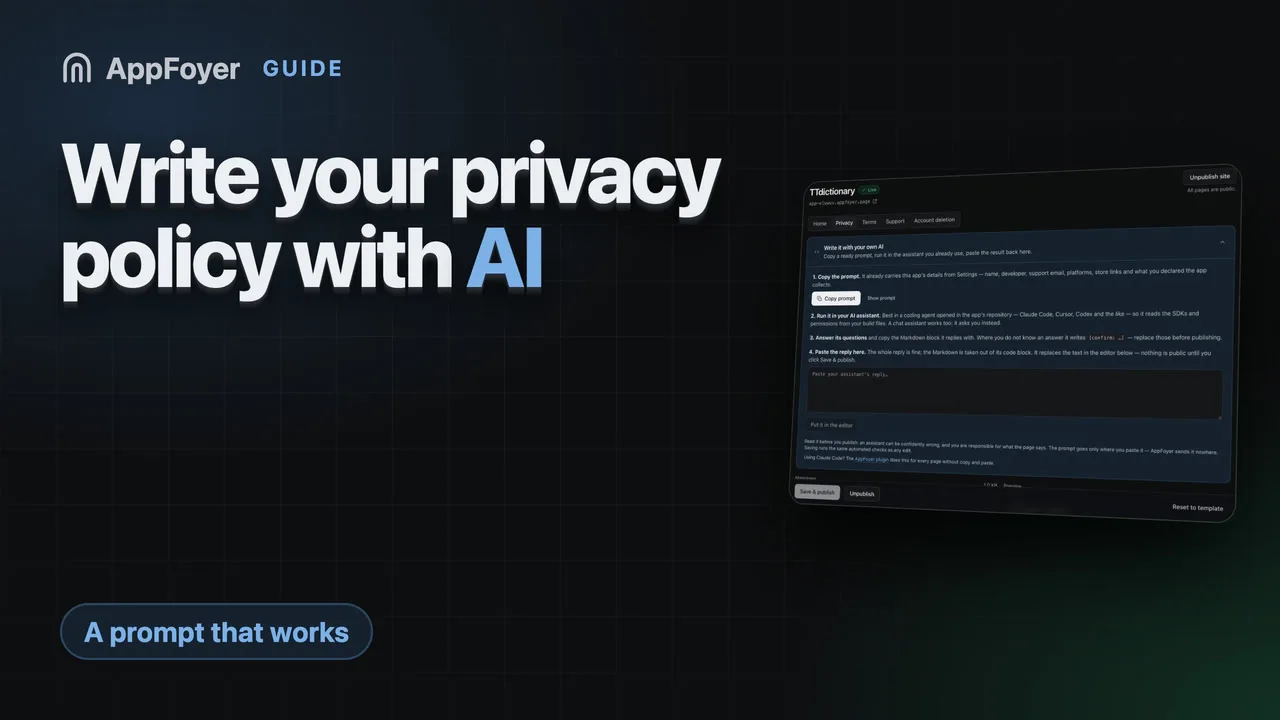
Редактор сторінки конфіденційності в дашборді має панель Write it with your own AI (Напишіть це власним AI): той самий промпт, уже заповнений назвою вашого застосунку, розробником, адресою підтримки, платформами, посиланнями на магазини й даними, які ви задекларували. Скопіюйте його, запустіть у будь-якому асистенті, яким користуєтеся, і вставте відповідь назад у панель — Markdown буде вилучено з блоку коду й поміщено в редактор, де попередній перегляд показує саме те, що буде опубліковано. Ніщо не стає публічним, доки ви не натиснете «опублікувати», а текст проходить ті самі автоматичні перевірки, що й будь-яке інше редагування.
Сторінка умов має таку саму панель зі своїм промптом — його наведено в посібнику Чи потрібні вашому застосунку умови використання?. Якщо ви користуєтеся Claude Code, плагін AppFoyer виконує ту саму роботу для всіх п’яти сторінок без копіювання та вставлення, і він теж не може публікувати. Жоден із цих шляхів не є юридичною консультацією, і кожна сторінка про це повідомляє.
Офіційні джерела
- Вимоги до політики конфіденційності — Довідка Google Play
- Надання інформації для розділу Data safety в Google Play — Довідка Google Play Console, про те, що дані SDK декларуєте саме ви
- Відомості про конфіденційність застосунку в App Store — Apple