Руководства Политика конфиденциальности
Как написать политику конфиденциальности приложения с помощью ИИ-ассистента — промпт, который работает
Почему «напиши политику конфиденциальности» даёт шаблонный текст, что должен требовать промпт и готовый промпт для Claude, ChatGPT, Cursor или агента.
Дайте ассистенту факты, а не анкету. Направьте ИИ-агента для программирования на файлы сборки вашего приложения, чтобы он назвал SDK и разрешения, которые приложение действительно содержит, пусть спрашивает вас только о том, чего не может знать, и запретите ему угадывать — неизвестное становится пометками [confirm]. Затем проверьте, что каждый SDK из файла зависимостей есть в результате.
Сделайте это за несколько минут
AppFoyer размещает страницы, о которых это руководство, — политику конфиденциальности, условия использования, поддержку, удаление аккаунта и app-ads.txt — на отдельном поддомене, без собственного домена и сервера. Одно приложение — бесплатно, и ничто из того, что требует магазин, никогда не бывает платным.
Проверено 19 сентября 2026 г. Правила магазинов меняются, иногда без предупреждения. Всё ниже ссылается на официальную документацию, и авторитетна именно она, а не эта страница. Если они расходятся, прав магазин. Это руководство переведено с английского; цитаты из документации магазинов приведены в оригинале на английском.
ИИ-ассистент напишет политику конфиденциальности за десять секунд. Проблема в том, на основе чего он её пишет. На запрос «напиши политику конфиденциальности для моего фитнес-приложения» у него нет ничего, кроме слова «фитнес», поэтому он выдаёт среднее по всем политикам конфиденциальности, которые когда-либо читал: пункты о cookie, которые ваше приложение не ставит, рекламные идентификаторы для приложения без рекламы, срок хранения «столько, сколько необходимо» — и ни одного из SDK, которые вы на самом деле поставляете. Читается хорошо. Но это и есть та часть, которую проверяющий магазина сравнивает с вашей формой Data safety и ответами в App Privacy, и именно на этом сравнении она проваливается.
Почему промпт в одну строку не работает
- Он выдумывает. Модель, которую попросили заполнить раздел, его заполнит. Срок хранения, правовое основание, адрес компании — каждое правдоподобно, и каждое — утверждение о вашем бизнесе, которого вы не делали.
- Он общий там, где нужна конкретика. Самый важный раздел — список сторонних сервисов, а модель, которая не видела ваш файл зависимостей, не может их назвать.
- Он декларирует лишнее. Перечислять данные, которые вы не собираете, — это не «безопасно». Это расхождение с вашими же декларациями в магазине, та же проблема, только в обратную сторону.
- Он форматирует под окно чата. Таблицы, сноски и встроенный HTML хорошо выглядят в ответе и ломаются там, куда вы их вставляете.
Что промпт должен заставить его делать
- Сначала читать факты. ИИ-агент для программирования, открытый в вашем репозитории, — Claude
Code, Cursor, Codex и подобные — может прочитать
build.gradle,Podfile.lock,Info.plistи манифест и перечислить каждый SDK и каждое разрешение с указанием файла, откуда они взяты. Этот список — суть политики. Чат-ассистенту без доступа к файлам нужно сказать, чтобы он попросил вас вставить эти файлы. - Не лезть во всё остальное. Файлов сборки и манифеста достаточно. Ему незачем открывать файлы
.env, хранилища ключей или исходный код, и промпт, который это прямо говорит, — на одну причину для беспокойства меньше. - Спрашивать только то, что нельзя прочитать. Как долго вы храните данные, есть ли бэкенд, рассчитано ли приложение на детей, передаёте ли вы данные партнёру, который не оставляет следа в сборке. Больше спрашивать ничего не нужно.
- Отказываться угадывать. Там, где вы не знаете ответа, он пишет
[confirm: …]вместо предложения. Видимый пробел можно исправить; выдуманный пункт — это опубликованное утверждение. - Писать с учётом того, где это будет опубликовано. Простой Markdown, ссылки только там, где они полезны, — собственные страницы конфиденциальности поставщиков, ваш адрес поддержки, — и оговорка, что текст не является юридической консультацией.
Промпт
Копируйте целиком. Замените факты в квадратных скобках вверху или оставьте их, и ассистент спросит сам.
You are helping me write the privacy policy for my mobile app. It will be published as a web page on AppFoyer and its URL goes into the "Privacy policy" field of Google Play and App Store Connect, where reviewers compare it with what the app actually does. Accuracy matters more than length.

## About the app

- App name: [app name]
- Developer / company: [developer or company name]
- Support email: [support email]
- Platforms: [Android, iOS or both]
- Store listings: [store listing URLs, or "not listed yet"]
- Where this policy will be published: [your AppFoyer site URL]/privacy
- What the app collects, as I declared it: [what the app collects — e.g. account info, analytics, ads, crash reports, location, purchases, or nothing]
- Account deletion page: [your AppFoyer site URL]/account-deletion (only if the app has user accounts)
- Country whose law applies: [country, if you have one]

## Step 1 — find the facts

If you can read this app's source code, read only its build, manifest and store-metadata files — for example `build.gradle(.kts)`, `gradle/libs.versions.toml`, `AndroidManifest.xml`, `Podfile.lock`, `Package.swift`, `Info.plist`, `PrivacyInfo.xcprivacy`, `pubspec.yaml`, `package.json`, `app.json`. Do not open `.env` files, keystores, credentials or any other secrets, and do not change any file.

From them, list:

- every third-party SDK or service that collects or receives user data (analytics, ads, crash reporting, sign-in, payments, push notifications, backend, AI APIs) and what it receives;
- every permission the app requests and the feature that uses it;
- whether the app sells in-app purchases or subscriptions (StoreKit, Google Play Billing, RevenueCat and the like).

Show me that list with the file each fact came from, point out anything that contradicts what I declared above, and ask me to confirm it.

If you cannot read the code, ask me to paste the dependency files (for example `app/build.gradle` and `Podfile`) or to list the SDKs and permissions myself.

## Step 2 — ask only what you cannot know

Then ask me, in one short numbered list, and wait for my answers:

1. How long each kind of data is kept, and whether there is a backend (where it runs, what it stores).
2. Whether the app is directed at children under 13.
3. Whether any data is shared with or sold to anyone beyond the services above.
4. Whether the app takes any payments, if the files did not settle it.
5. Anything else you could not determine.

Never guess. Where I do not know an answer, write `[confirm: …]` in the text instead of inventing one.

## Step 3 — write the policy

Sections, in this order, leaving out any that do not apply: Data we collect · How we use it · Third-party services · Purchases and subscriptions · Permissions · Data retention and deletion · Children · Your choices and rights · Changes to this policy · Contact.

- Plain language, short sentences. Describe what this app does; no clauses about things it does not do.
- Under Third-party services, name each provider, say what it receives and why, and link its own privacy policy page.
- Do not invent retention periods, legal bases, company addresses or a data protection officer — use `[confirm: …]`.
- Start with `# Privacy Policy`, then the line `_Last updated: [today's date]_`.
- Write these placeholders exactly as shown, never the values — they are filled in from my settings when the page is published: `{{app_name}}`, `{{developer_name}}`, `{{support_email}}`, `{{public_url}}`.
- In the Contact section, write the address as `[{{support_email}}](mailto:{{support_email}})`.
- If the app has user accounts, link account deletion as `[{{public_url}}/account-deletion]({{public_url}}/account-deletion)` in the retention and deletion section.
- Mandatory if the app is on iOS and has any in-app purchase or subscription — declared above, found in the build files or confirmed by me: in the Purchases and subscriptions section, include this sentence unchanged: For the iOS version, Apple's standard [Licensed Application End User License Agreement](https://www.apple.com/legal/internet-services/itunes/dev/stdeula/) applies to your use of the App. Never leave it out when the app takes payments.
- End with this paragraph, unchanged:

  _This page was generated from a template provided by the hosting platform and completed by the app developer. It is not legal advice. The developer named above is solely responsible for its accuracy and for complying with the laws that apply to them._

## Format — this is pasted into a Markdown editor

- Reply with the finished policy only, as Markdown inside one ```markdown code block, with nothing before or after it.
- CommonMark only: headings, paragraphs, lists, bold, italics and links. No tables, no HTML, no images, no footnotes.
- Links only to the providers' own privacy policy pages, to `{{public_url}}`, to Apple's EULA as above and to the support email. Any other link is shown as plain text on the published page, so leave it out. No link shorteners, no download links.
Он написан для страниц, публикуемых на AppFoyer, поэтому просит заполнители вида {{app_name}} и
заканчивается нашей оговоркой. Если вы публикуете в другом месте, удалите в Step 3 строки о
заполнителях, о ссылке на удаление и заключительный абзац и попросите вместо них конкретные значения.
Прежде чем публиковать написанное
Черновик составил ассистент; публикуете его вы. Проверьте в таком порядке:
- Каждый SDK из вашего файла зависимостей присутствует в политике, и в ней нет ничего, чего там нет. Это механическая проверка, и фактически именно её выполняют проверяющие.
- Каждая пометка
[confirm: …]заменена настоящим ответом, или предложение удалено. - Раздел о третьих сторонах совпадает с вашей формой Data safety и ответами в App Privacy. Если они расходятся, что-то из них неверно — исправьте, что бы это ни было.
- Если приложение принимает платежи, ссылка на EULA Apple на месте. iOS-приложение со встроенными покупками или подписками ссылается из своей политики конфиденциальности на стандартное Licensed Application End User License Agreement от Apple; промпт просит об этом, так что проверьте, что ссылка сохранилась.
- Сроки хранения — ваши. Только вы знаете, что хранит ваш бэкенд и как долго.
- Всё необычное — к юристу. Данные о здоровье, финансы, дети или данные, передаваемые партнёру, — промпт не меняет того, что шаблон не может охватить.
Что здесь делает AppFoyer
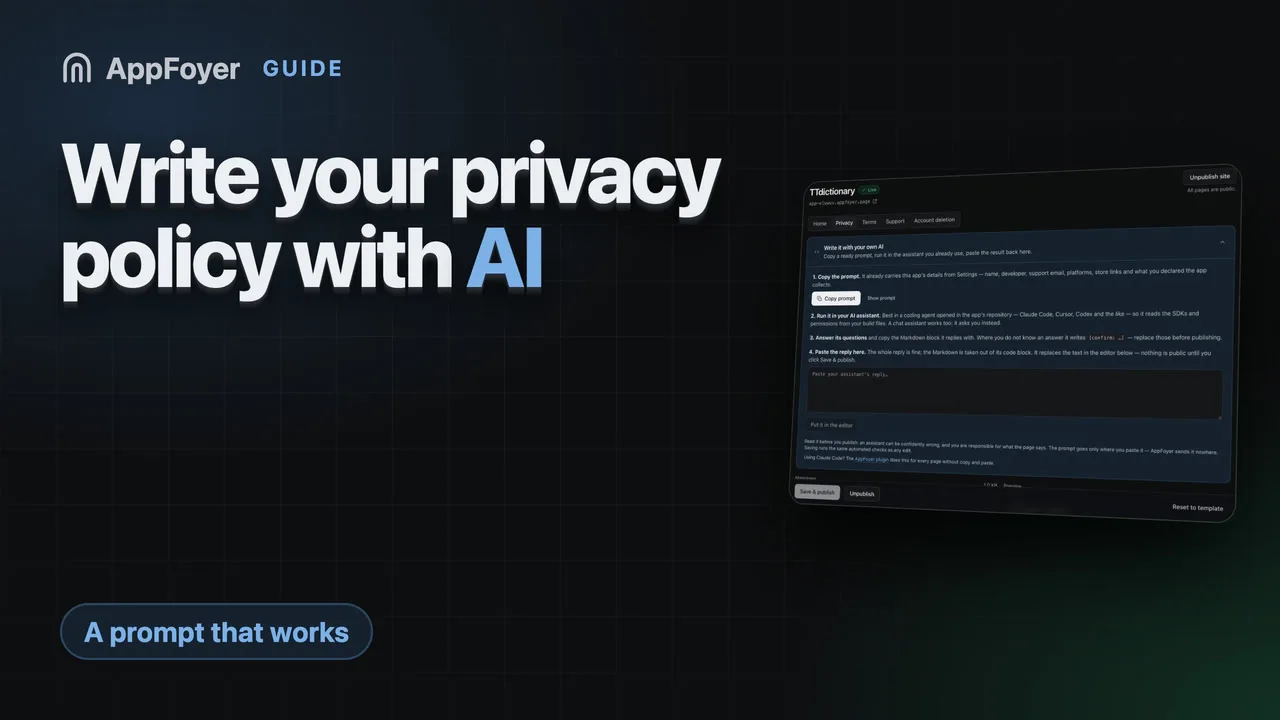
В редакторе страницы политики конфиденциальности в панели управления есть панель Write it with your own AI («Напишите с помощью своего ИИ»): тот же промпт, уже заполненный названием вашего приложения, разработчиком, адресом поддержки, платформами, ссылками на магазины и задекларированными вами данными. Скопируйте его, запустите в любом ассистенте, которым пользуетесь, и вставьте ответ обратно в панель — Markdown извлекается из блока кода и помещается в редактор, где предпросмотр показывает ровно то, что будет опубликовано. Ничего не становится публичным, пока вы не нажмёте «опубликовать», и текст проходит те же автоматические проверки, что и любая другая правка.
На странице условий есть такая же панель со своим промптом — он приведён в руководстве Нужны ли вашему приложению условия использования?. Если вы пользуетесь Claude Code, плагин AppFoyer делает ту же работу для всех пяти страниц без копирования и вставки, и он тоже не может публиковать. Ни один из путей не является юридической консультацией, и каждая страница так и говорит.
Официальные источники
- Требования к политике конфиденциальности — Google Play Help
- Предоставление информации для раздела Data safety в Google Play — Google Play Console Help, о том, что данные SDK декларируете вы
- Сведения о конфиденциальности приложения в App Store — Apple