Guide Informativa sulla privacy
Inviare i dati dei tuoi utenti a un'API di IA: cosa richiede Google Play
Aggiungere una chiamata a un LLM in un'app è una decisione di condivisione dei dati, e la policy User Data di Play lo dice esplicitamente. Cosa va dichiarato, dove, e come deve essere l'informativa nell'app.
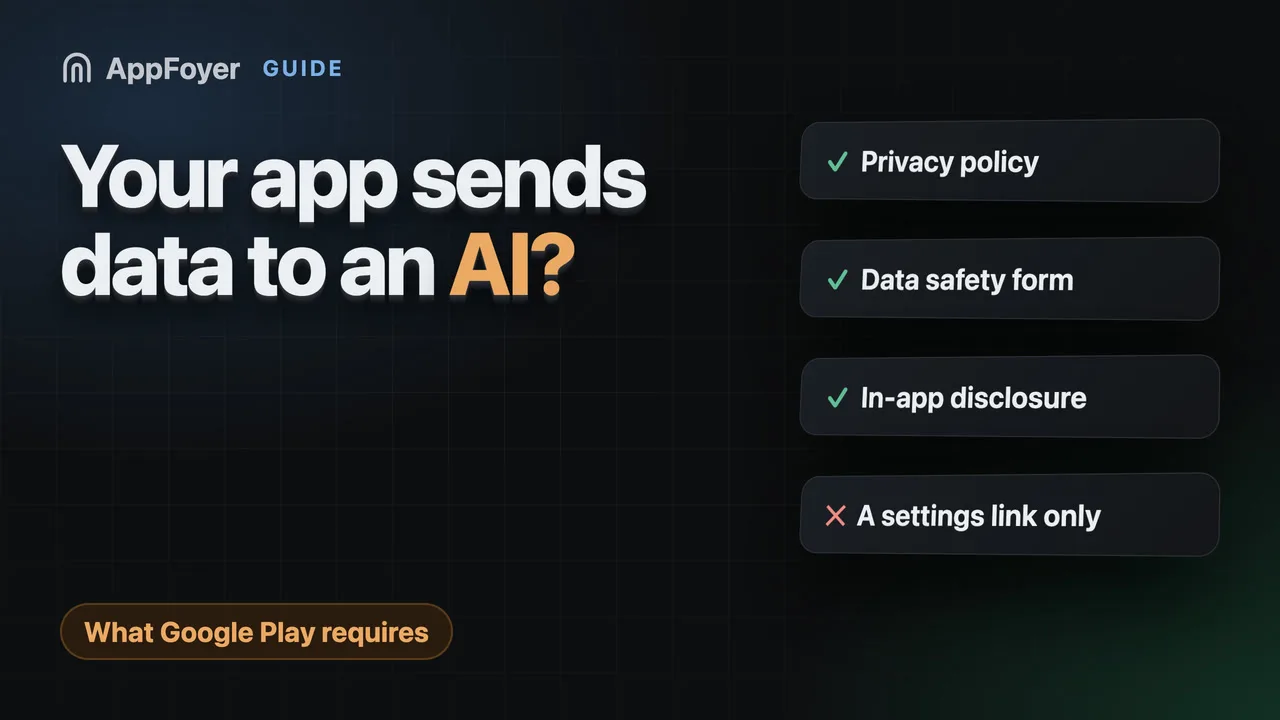
La policy User Data di Google Play si applica alle integrazioni di IA di terze parti, e la responsabilità di informativa e consenso resta tua. Se la tua app invia contenuti degli utenti a un'API di IA, si tratta di condivisione di dati con una terza parte: nominala nella tua informativa sulla privacy, dichiarala nel modulo Data safety e mostra un'informativa ben visibile nell'app prima che avvenga.
Fallo invece in pochi minuti
AppFoyer ospita le pagine di cui parla questa guida (informativa sulla privacy, termini, supporto, eliminazione dell'account e app-ads.txt) su un sottodominio dedicato, senza un tuo dominio o server. Un'app è gratis, e niente di ciò che uno store richiede è mai a pagamento.
Verificata il 19 settembre 2026. Le policy degli store cambiano, a volte senza preavviso. Tutto ciò che segue rimanda alla documentazione ufficiale, ed è quella pagina, non questa, a fare fede. Se le due non concordano, ha ragione lo store. Questa guida è tradotta dall'inglese; le citazioni dalla documentazione degli store restano nell'originale inglese.
Aggiungere una funzione “riassumi questo”, “chiedi alle tue note” o “genera una didascalia” sono tre righe di codice di rete, ed è proprio per questo che di solito salta del tutto la discussione sulla conformità. Dal punto di vista dello store, hai appena iniziato a inviare i contenuti dei tuoi utenti a un’azienda di cui non hanno mai sentito parlare.
Google Play ha eliminato l’ambiguità nella sua policy User Data: “These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.” («Questi requisiti si applicano anche alle integrazioni di IA di terze parti (come prodotti, servizi, codice) e resti responsabile di garantire la conformità a questa policy, inclusi uso limitato, informativa e consenso.»)
Non c’è un regime speciale per l’IA. È la normale regola sulla condivisione dei dati, formulata in modo che nessuno possa sostenere che la chiamata API fosse diversa.
Cosa conta
Se i dati degli utenti lasciano il dispositivo e raggiungono un fornitore di modelli, conta, che tu lo chiami direttamente o tramite un wrapper:
- prompt che contengono qualsiasi cosa l’utente abbia digitato, dettato, fotografato o caricato;
- documenti, immagini e audio inviati per l’elaborazione;
- identificatori dell’account o del dispositivo allegati alla richiesta;
- cronologia delle conversazioni che memorizzi e rinvii.
Un modello on-device che non invia mai nulla a un server è un caso diverso. Se non sei sicuro di quale dei due hai, leggi la documentazione dell’SDK invece di dare per scontato: diverse librerie “on-device” ripiegano su una chiamata al server.
I tre posti in cui deve comparire
1. La tua informativa sulla privacy. Play richiede che l’informativa, insieme a eventuali informative nell’app, “comprehensively disclose how your app accesses, collects, uses, and shares user data” («dichiari in modo completo come la tua app accede ai dati degli utenti, li raccoglie, li usa e li condivide»). Nomina il fornitore e indica cosa viene inviato, a cosa serve e per quanto tempo viene conservato. “Potremmo usare servizi di terze parti per migliorare la tua esperienza” non è un’informativa; è un modo per non farne una.
2. Il tuo modulo Data safety. Inviare contenuti degli utenti a un’API esterna è condivisione con una terza parte, e il modulo chiede proprio questo. La posizione di Google Play su una discrepanza tra i due è netta: “When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.” («Quando Google rileva una discrepanza tra il comportamento della tua app e la tua dichiarazione, potremmo intraprendere le azioni appropriate, comprese misure di applicazione delle norme.») Il traffico verso un endpoint di IA che il tuo modulo non menziona è esattamente una discrepanza del genere.
3. Un’informativa nell’app, prima che avvenga. È il requisito che gli sviluppatori saltano perché è l’unico che richiede lavoro sull’interfaccia. Le regole di Play sono precise: l’informativa “must be within the app itself, not only in the app description or on a website” («deve trovarsi all’interno dell’app stessa, non solo nella descrizione dell’app o su un sito web»), e “must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings” («deve essere mostrata durante il normale utilizzo dell’app e non richiedere all’utente di navigare in un menu o nelle impostazioni»). Dove è richiesto il consenso, la finestra di dialogo deve essere “clear and unambiguous” («chiara e inequivocabile») e richiedere un‘“affirmative user action (for example, tap to accept, tick a check-box)” («azione affermativa dell’utente (ad esempio, toccare per accettare, spuntare una casella)»).
Un link alla tua informativa sulla privacy in una schermata delle impostazioni non è un’informativa nell’app. Una frase sulla schermata in cui la funzione viene usata per la prima volta, prima della prima richiesta, lo è.
Domande a cui rispondere prima di rilasciare la funzione
- Cosa c’è esattamente nel prompt? Gli sviluppatori si sorprendono regolarmente di quanto contesto alleghi il loro stesso codice.
- Il fornitore lo usa per l’addestramento? I livelli consumer ed enterprise della stessa API spesso differiscono su questo, ed è qualcosa che la tua informativa afferma come un fatto.
- Per quanto tempo lo conserva il fornitore? Indica il periodo, o di’ che non lo controlli tu.
- L’utente può evitare la funzione? Una funzione che invia tutto in silenzio è una storia più difficile da raccontare di una a cui l’utente aderisce.
- E i minori? Se la tua app raggiunge bambini, è il momento di fermarsi e chiedere consiglio.
Rispondi per iscritto prima che la funzione venga rilasciata. Ogni risposta è una frase dell’informativa, e se non sai rispondere non puoi scrivere l’informativa in modo onesto.
Se la tua app genera anche contenuti
A parte la condivisione dei dati, le policy di Play trattano i contenuti generati dall’IA: etichettarli e impedire che l’app produca materiale vietato. È una questione di policy sui contenuti più che di privacy, e conviene leggere direttamente il testo attuale della policy prima del lancio; non l’abbiamo riassunto qui perché cambia.
Cosa fa AppFoyer
Redigiamo la tua informativa sulla privacy da ciò che c’è davvero nei tuoi file di build, così un SDK di IA nell’elenco delle dipendenze compare come terza parte nominata invece di essere omesso in silenzio. La checklist continua a segnalare la pagina finché la sezione sulle terze parti è ancora un segnaposto.
Quello che non possiamo fare è l’informativa nell’app: è una schermata della tua app, e la policy è esplicita sul fatto che un sito web non può sostituirla. E come sempre, i modelli sono un punto di partenza, non una consulenza legale. Tutto ciò che riguarda minori o dati sensibili vale un’ora di un avvocato.
Le fonti ufficiali
- User Data policy — Guida di Google Play. Tutte le citazioni sopra vengono da questa pagina; è il testo che decide.
- Provide information for Google Play’s Data safety section — Guida di Google Play Console
- App privacy details on the App Store — Apple