Enviar os dados dos seus usuários para uma API de IA — o que o Google Play exige
Pôr uma chamada a um LLM no app é uma decisão de compartilhar dados, e a política de Dados do usuário do Play diz isso explicitamente. O que divulgar, onde e como deve ser a divulgação no app.
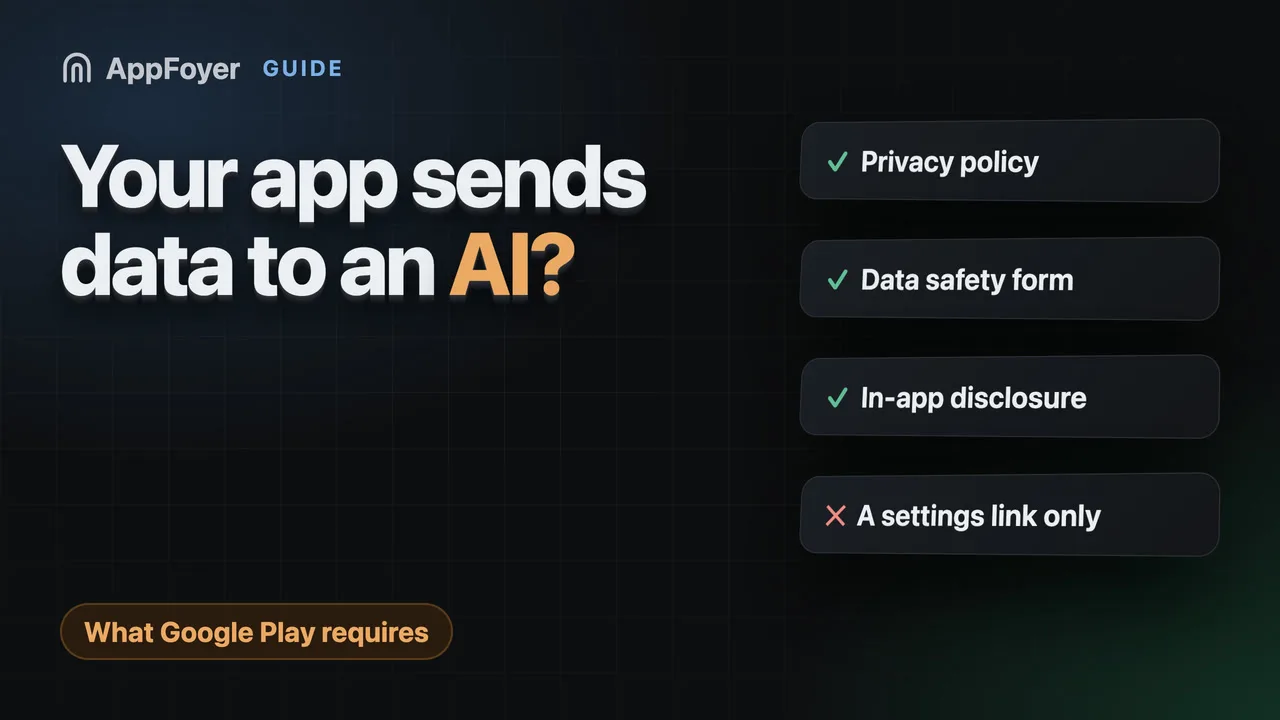
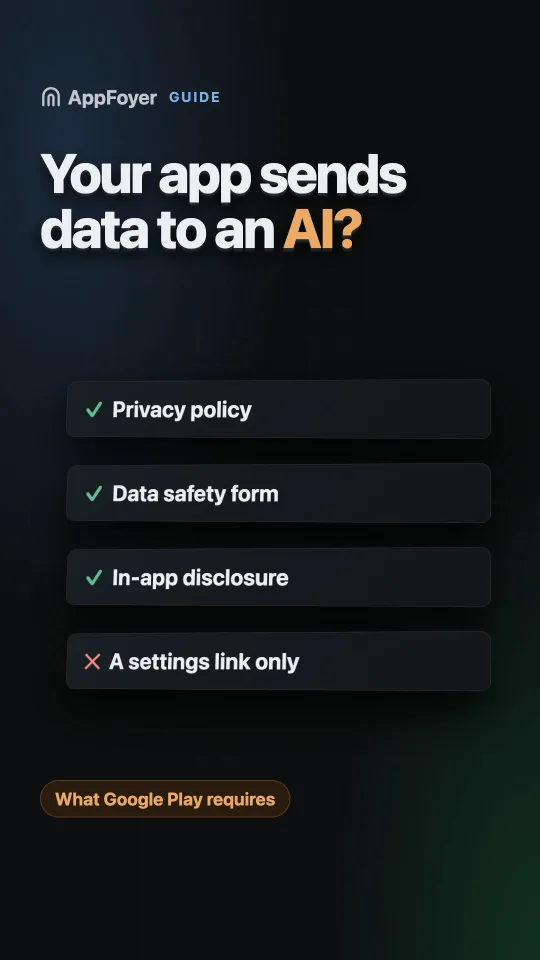
A política de Dados do usuário do Google Play se aplica a integrações de IA de terceiros, e a responsabilidade pela divulgação e pelo consentimento continua sendo sua. Se o seu app envia conteúdo do usuário para uma API de IA, isso é compartilhamento de dados com um terceiro: nomeie-o na sua política de privacidade, declare-o no formulário de Data safety e mostre uma divulgação em destaque no app antes que isso aconteça.
Resolva isso em poucos minutos
A AppFoyer hospeda as páginas de que este guia trata — política de privacidade, termos, suporte, exclusão de conta e app-ads.txt — em um subdomínio próprio, sem que você precise de domínio ou servidor. Um app é grátis, e nada que uma loja exige jamais fica atrás de um paywall.
Verificado em 19 de setembro de 2026. As políticas das lojas mudam, às vezes sem aviso. Tudo abaixo tem link para a documentação oficial, e é aquela página — não esta — que tem a palavra final. Se as duas divergirem, vale o que a loja diz. Este guia foi traduzido do inglês; as citações da documentação das lojas são mantidas no inglês original.
Adicionar um recurso de “resumir isto”, “perguntar sobre suas notas” ou “gerar uma legenda” são três linhas de código de rede, e é exatamente por isso que ele costuma pular por completo a conversa sobre conformidade. Do ponto de vista da loja, você acabou de começar a enviar o conteúdo dos seus usuários para uma empresa de que eles nunca ouviram falar.
O Google Play eliminou a ambiguidade na sua política de Dados do usuário: “These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.” (Esses requisitos também se aplicam a integrações de IA de terceiros, como produtos, serviços e código, e você continua responsável por garantir a conformidade com esta política, incluindo uso limitado, divulgação e consentimento.)
Não existe um regime especial para IA aqui. É a regra comum de compartilhamento de dados, formulada de modo que ninguém possa alegar que a chamada à API era um caso à parte.
O que conta
Se dados do usuário saem do dispositivo e chegam a um provedor de modelos, isso conta — seja chamando diretamente, seja por meio de um wrapper:
- prompts com qualquer coisa que o usuário digitou, ditou, fotografou ou enviou;
- documentos, imagens e áudio enviados para processamento;
- identificadores de conta ou de dispositivo anexados à requisição;
- histórico de conversa que você armazena e reenvia.
Um modelo no dispositivo que nunca envia nada a um servidor é outro caso. Se você não tem certeza de qual dos dois você tem, leia a documentação do SDK em vez de presumir — várias bibliotecas “no dispositivo” recorrem a uma chamada ao servidor como fallback.
Os três lugares onde isso precisa aparecer
1. Sua política de privacidade. O Play exige que a política, junto com eventuais divulgações no app, “comprehensively disclose how your app accesses, collects, uses, and shares user data” (divulgue de forma abrangente como o seu app acessa, coleta, usa e compartilha dados do usuário). Nomeie o provedor e diga o que é enviado, para que é usado e por quanto tempo é guardado. “Podemos usar serviços de terceiros para melhorar sua experiência” não é uma divulgação; é uma forma de não fazer uma.
2. Seu formulário de Data safety. Enviar conteúdo do usuário para uma API externa é compartilhamento com um terceiro, e o formulário pergunta exatamente sobre isso. A posição do Google Play sobre uma lacuna entre os dois é clara: “When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.” (Quando o Google toma conhecimento de uma discrepância entre o comportamento do seu app e a sua declaração, podemos tomar as medidas cabíveis, incluindo medidas de aplicação.) Tráfego para um endpoint de IA que o seu formulário não menciona é exatamente uma discrepância desse tipo.
3. Uma divulgação no app, antes que aconteça. Esse é o requisito que os desenvolvedores pulam, porque é o único que exige trabalho de UI. As regras do Play para ele são específicas: a divulgação “must be within the app itself, not only in the app description or on a website” (deve estar dentro do próprio app, não apenas na descrição do app ou em um site), e “must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings” (deve ser exibida no uso normal do app e não exigir que o usuário navegue até um menu ou as configurações). Quando o consentimento é exigido, a caixa de diálogo deve ser “clear and unambiguous” (clara e inequívoca) e exigir “affirmative user action (for example, tap to accept, tick a check-box)” (uma ação afirmativa do usuário, por exemplo, tocar para aceitar ou marcar uma caixa de seleção).
Um link para a sua política de privacidade em uma tela de configurações não é uma divulgação no app. Uma frase na tela em que o recurso é usado pela primeira vez, antes da primeira requisição, é.
Perguntas a responder antes de lançar o recurso
- O que exatamente vai no prompt? Desenvolvedores se surpreendem com frequência com quanto contexto o próprio código anexa.
- O provedor treina com esses dados? Os planos para consumidor e para empresa da mesma API muitas vezes diferem nesse ponto, e é algo que a sua política afirma como fato.
- Por quanto tempo o provedor os retém? Informe o prazo, ou diga que você não o controla.
- O usuário pode evitar o recurso? Um recurso que envia tudo silenciosamente é uma história mais difícil do que um em que o usuário opta por participar.
- E os menores de idade? Se o seu app alcança crianças, este é o ponto de parar e buscar orientação.
Responda a essas perguntas por escrito antes de o recurso ser lançado. Cada uma é uma frase na política, e se você não consegue respondê-la, não consegue escrever a política com honestidade.
Se o seu app também gera conteúdo
Separadamente do compartilhamento de dados, as políticas do Play tratam de conteúdo gerado por IA — rotulá-lo e impedir que o app produza material proibido. Essa é uma questão de política de conteúdo, não de privacidade, e vale ler o texto atual da política diretamente antes do lançamento; não o resumimos aqui porque ele muda.
O que a AppFoyer faz aqui
Redigimos a sua política de privacidade a partir do que realmente está nos seus arquivos de build, então um SDK de IA na sua lista de dependências aparece como um terceiro nomeado em vez de ser omitido discretamente. O checklist continua sinalizando a página enquanto a seção de terceiros ainda for um placeholder.
O que não podemos fazer é a divulgação no app — ela é uma tela no seu app, e a política é explícita ao dizer que um site não pode substituí-la. E, como sempre, os modelos são um ponto de partida, não aconselhamento jurídico. Qualquer coisa que envolva menores ou dados sensíveis vale uma hora de um advogado.
As fontes oficiais
- Política de Dados do usuário — Ajuda do Google Play. Todas as citações acima são desta página; é o texto que decide.
- Fornecer informações para a seção Data safety do Google Play — Ajuda do Google Play Console
- Detalhes de privacidade dos apps na App Store — Apple