Enviar los datos de tus usuarios a una API de IA: lo que exige Google Play
Llamar a un LLM desde una app es compartir datos, y la política de Datos del usuario de Play lo dice. Qué divulgar, dónde y cómo debe ser el aviso en la app.
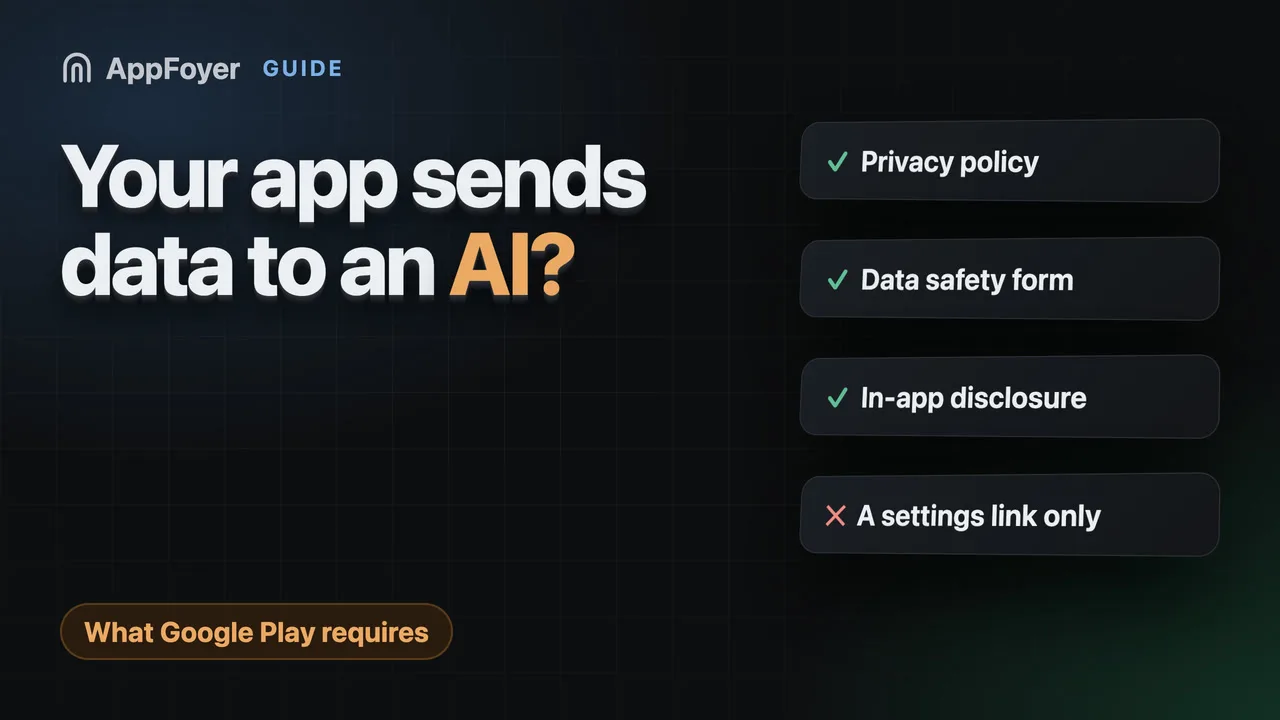
La política de Datos del usuario de Google Play se aplica a las integraciones de IA de terceros, y tú sigues siendo responsable de la divulgación y el consentimiento. Si tu app envía contenido del usuario a una API de IA, eso es compartir datos con un tercero: nómbralo en tu política de privacidad, decláralo en el formulario de Data safety y muestra un aviso destacado en la app antes de que ocurra.
Hazlo en unos minutos
AppFoyer aloja las páginas de las que trata esta guía —política de privacidad, términos, soporte, eliminación de cuenta y app-ads.txt— en su propio subdominio, sin que necesites dominio ni servidor propios. Una app es gratis, y nada de lo que exige una tienda está nunca detrás de un muro de pago.
Comprobado el 19 de septiembre de 2026. Las políticas de las tiendas cambian, a veces sin aviso. Todo lo que sigue enlaza la documentación oficial, y esa página —no esta— es la que manda. Si no coinciden, la tienda tiene razón. Esta guía está traducida del inglés; las citas de la documentación de las tiendas se mantienen en el inglés original.
Añadir una función de “resume esto”, “pregunta sobre tus notas” o “genera un pie de foto” son tres líneas de código de red, y precisamente por eso suele saltarse por completo la conversación sobre cumplimiento. Desde el punto de vista de la tienda, acabas de empezar a enviar el contenido de tus usuarios a una empresa de la que nunca han oído hablar.
Google Play eliminó la ambigüedad en su política de Datos del usuario: “These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.” (Estos requisitos también se aplican a las integraciones de IA de terceros —como productos, servicios o código— y sigues siendo responsable de garantizar el cumplimiento de esta política, incluidos el uso limitado, la divulgación y el consentimiento).
Aquí no hay un régimen especial para la IA. Es la regla normal de compartir datos, formulada de modo que nadie pueda alegar que la llamada a la API era distinta.
Qué cuenta
Si los datos del usuario salen del dispositivo y llegan a un proveedor de modelos, cuenta, tanto si lo llamas directamente como a través de un wrapper:
- prompts que contengan cualquier cosa que el usuario haya escrito, dictado, fotografiado o subido;
- documentos, imágenes y audio enviados para su procesamiento;
- identificadores de cuenta o de dispositivo adjuntos a la solicitud;
- historial de conversación que guardas y vuelves a enviar.
Un modelo en el dispositivo que nunca envía nada a un servidor es un caso distinto. Si no tienes claro cuál de los dos tienes, lee la documentación del SDK en lugar de suponerlo: varias bibliotecas “on-device” recurren a una llamada al servidor como alternativa.
Los tres lugares donde tiene que aparecer
1. Tu política de privacidad. Play exige que la política, junto con cualquier aviso dentro de la app, “comprehensively disclose how your app accesses, collects, uses, and shares user data” (divulgue de forma exhaustiva cómo tu app accede a los datos del usuario, los recopila, los usa y los comparte). Nombra al proveedor y di qué se envía, para qué se usa y cuánto tiempo se conserva. “We may use third-party services to improve your experience” (“podemos usar servicios de terceros para mejorar tu experiencia”) no es una divulgación; es una forma de no hacerla.
2. Tu formulario de Data safety. Enviar contenido del usuario a una API externa es compartir con un tercero, y el formulario pregunta exactamente eso. La postura de Google Play ante una diferencia entre ambos es clara: “When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.” (Cuando Google detecta una discrepancia entre el comportamiento de tu app y tu declaración, podemos tomar las medidas oportunas, incluidas medidas de cumplimiento). El tráfico hacia un endpoint de IA que tu formulario no menciona es exactamente una discrepancia de ese tipo.
3. Un aviso dentro de la app, antes de que ocurra. Este es el requisito que los desarrolladores se saltan porque es el único que requiere trabajo de interfaz. Las reglas de Play al respecto son concretas: el aviso “must be within the app itself, not only in the app description or on a website” (debe estar dentro de la propia app, no solo en la descripción de la app ni en un sitio web), y “must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings” (debe mostrarse durante el uso normal de la app y no obligar al usuario a entrar en un menú o en la configuración). Cuando se requiere consentimiento, el diálogo debe ser “clear and unambiguous” (claro e inequívoco) y requerir una “affirmative user action (for example, tap to accept, tick a check-box)” (acción afirmativa del usuario, por ejemplo tocar para aceptar o marcar una casilla).
Un enlace a tu política de privacidad en una pantalla de configuración no es un aviso dentro de la app. Una frase en la pantalla donde se usa la función por primera vez, antes de la primera solicitud, sí lo es.
Preguntas que responder antes de lanzar la función
- ¿Qué hay exactamente en el prompt? Los desarrolladores se sorprenden a menudo de cuánto contexto adjunta su propio código.
- ¿El proveedor entrena con ello? Los niveles para consumidores y para empresas de la misma API suelen diferir en esto, y es algo que tu política afirma como un hecho.
- ¿Cuánto tiempo lo conserva el proveedor? Indica el plazo, o di que no lo controlas.
- ¿Puede el usuario evitar la función? Una función que lo envía todo en silencio es más difícil de justificar que una que el usuario activa por decisión propia.
- ¿Y los menores? Si tu app llega a niños, este es el momento de detenerse y pedir asesoramiento.
Responde a estas preguntas por escrito antes de lanzar la función. Cada una es una frase de la política, y si no puedes responderla no puedes escribir la política con honestidad.
Si tu app además genera contenido
Aparte de compartir datos, las políticas de Play tratan el contenido generado por IA: etiquetarlo e impedir que la app produzca material prohibido. Esa es una cuestión de política de contenido más que de privacidad, y vale la pena leer directamente el texto actual de la política antes del lanzamiento; no lo hemos resumido aquí porque cambia.
Qué hace AppFoyer aquí
Redactamos tu política de privacidad a partir de lo que realmente hay en tus archivos de build, así que un SDK de IA en tu lista de dependencias aparece como un tercero con nombre en lugar de omitirse en silencio. El checklist sigue marcando la página mientras la sección de terceros sea todavía un marcador de posición.
Lo que no podemos hacer es el aviso dentro de la app: es una pantalla de tu app, y la política deja claro que un sitio web no puede sustituirlo. Y como siempre, las plantillas son un punto de partida, no asesoramiento legal. Todo lo que implique menores o datos sensibles merece una hora de un abogado.
Las fuentes oficiales
- Política de Datos del usuario — Ayuda de Google Play. Todas las citas de arriba proceden de esta página; es el texto que decide.
- Proporcionar información para la sección Data safety de Google Play — Ayuda de Google Play Console
- Detalles de privacidad de las apps en el App Store — Apple