把使用者資料傳送給 AI API:Google Play 的要求
在應用程式中加入 LLM 呼叫,就是一項資料分享的決定,Play 的 User Data 政策也明確這麼說。哪些內容必須揭露、揭露在哪裡,以及應用程式內的揭露必須長什麼樣子。
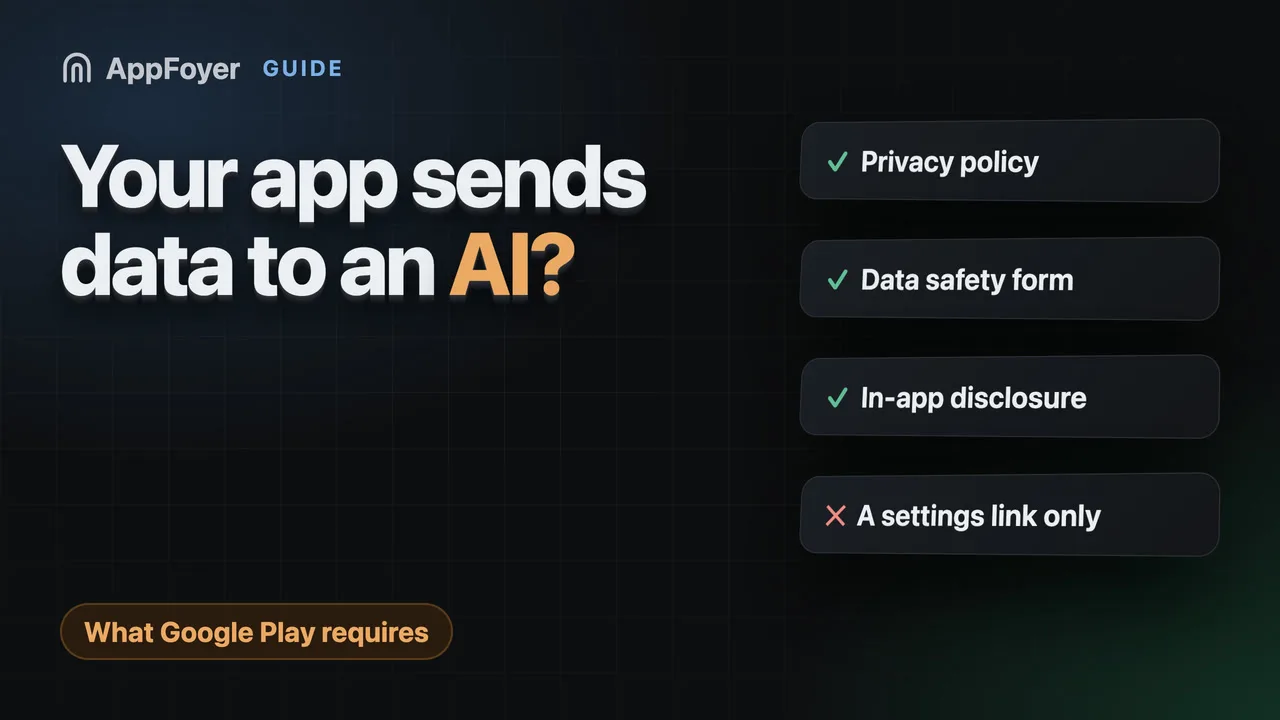
Google Play 的 User Data 政策適用於第三方 AI 整合,而揭露與同意的責任仍然在你身上。如果你的應用程式把使用者內容傳送給 AI API,就是與第三方分享資料:在隱私權政策中寫出它的名稱、在 Data safety 表單中申報,並在傳送發生之前於應用程式內顯示明顯的揭露。
改用幾分鐘完成這件事
AppFoyer 託管這篇指南所談的頁面:隱私權政策、服務條款、支援、帳戶刪除和 app-ads.txt,放在各自的子網域上,你不需要自己的網域或伺服器。一個應用程式免費,而且商店要求的任何內容都不會放在付費牆後面。
查核日期:2026年9月19日。 商店政策會變動,有時不會事先通知。以下所有內容都附上官方文件的連結,具有權威的是那個頁面,而不是本頁。如果兩者不一致,以商店為準。 本指南譯自英文;引用的商店文件保留英文原文。
加入「摘要這段內容」、「針對你的筆記提問」或「產生圖片說明」這類功能,只需要三行網路程式碼,而這正是它通常完全跳過合規討論的原因。從商店的角度來看,你剛剛開始把使用者的內容傳送給一家他們從未聽過的公司。
Google Play 在其 User Data 政策中消除了模糊空間:“These requirements also apply to third-party AI integrations (such as products, services, code) and you remain responsible for ensuring compliance with this policy, including limited use, disclosure and consent.”(譯文:這些規定同樣適用於第三方 AI 整合(例如產品、服務、程式碼),而你仍有責任確保遵守本政策,包括有限使用、揭露與同意。)
這裡沒有專門針對 AI 的制度。這就是一般的資料分享規則,只是寫得讓任何人都無法主張 API 呼叫是例外。
什麼情況算數
如果使用者資料離開裝置並送到模型供應商,就算數——無論你是直接呼叫,還是透過包裝程式庫呼叫:
- 包含使用者輸入、口述、拍攝或上傳之任何內容的提示詞;
- 送去處理的文件、圖片和音訊;
- 附加在請求上的帳戶或裝置識別碼;
- 你儲存並重新送出的對話紀錄。
完全不把任何東西傳送到伺服器的裝置端模型,是另一回事。如果你不確定自己用的是哪一種,請閱讀 SDK 的說明文件,而不是自行假設——有幾個「裝置端」程式庫會退而改用伺服器呼叫。
必須出現的三個地方
1. 你的隱私權政策。Play 要求政策連同任何應用程式內揭露,“comprehensively disclose how your app accesses, collects, uses, and shares user data”(譯文:全面揭露你的應用程式如何存取、蒐集、使用及分享使用者資料)。寫出供應商的名稱,並說明傳送了什麼、用途為何、保留多久。「我們可能使用第三方服務來改善你的體驗」不是揭露,而是一種不揭露的寫法。
2. 你的 Data safety 表單。把使用者內容傳送到外部 API,就是與第三方分享,而表單問的正是這件事。Google Play 對兩者之間落差的立場很明確:“When Google becomes aware of a discrepancy between your app behavior and your declaration, we may take appropriate action, including enforcement action.”(譯文:當 Google 發現你的應用程式行為與你的聲明不一致時,我們可能會採取適當行動,包括執法行動。)流向表單中未提及之 AI 端點的流量,正是這樣的不一致。
3. 在傳送發生之前的應用程式內揭露。這是開發者會跳過的要求,因為只有它需要做介面。Play 對此的規定很具體:揭露 “must be within the app itself, not only in the app description or on a website”(譯文:必須位於應用程式本身之內,而不只是在應用程式說明或網站上),而且 “must be displayed in the normal usage of the app and not require the user to navigate into a menu or settings”(譯文:必須在應用程式的正常使用過程中顯示,不得要求使用者進入選單或設定)。需要取得同意時,對話方塊必須 “clear and unambiguous”(譯文:清楚且明確),並需要 “affirmative user action (for example, tap to accept, tick a check-box)“(譯文:使用者的肯定動作(例如輕觸接受、勾選核取方塊))。
設定畫面中的隱私權政策連結,不是應用程式內揭露。在第一次使用該功能的畫面上、第一個請求送出之前的一句話,才是。
推出這項功能前要回答的問題
- 提示詞裡到底有什麼? 開發者經常驚訝於自己的程式碼附加了多少上下文。
- 供應商會拿它來訓練嗎? 同一個 API 的消費者方案和企業方案在這點上常常不同,而這是你的政策會以事實陳述的內容。
- 供應商會保留多久? 寫出期限,或說明這不在你的控制範圍內。
- 使用者可以避開這項功能嗎? 一個在背景悄悄傳送所有內容的功能,比一個由使用者選擇加入的功能更難交代。
- 未成年人怎麼辦? 如果你的應用程式會接觸到兒童,這時就該停下來尋求建議。
在功能推出之前,把這些問題的答案寫下來。每一個都是政策中的一句話,如果你無法回答,你就無法誠實地寫出這份政策。
如果你的應用程式也會產生內容
除了資料分享之外,Play 的政策也規範 AI 產生的內容——為其加上標示,以及防止應用程式產出被禁止的內容。這屬於內容政策問題,而不是隱私問題,值得在上線前直接閱讀當前的政策原文;我們沒有在這裡摘要,因為它會變動。
AppFoyer 在這裡做什麼
我們根據你建置檔案中實際存在的內容草擬你的隱私權政策,因此相依套件清單中的 AI SDK 會以具名第三方的形式出現,而不會被悄悄省略。只要第三方章節還是預留文字,檢查清單就會持續標示這個頁面。
我們做不到的是應用程式內揭露——那是你應用程式中的一個畫面,而政策明確表示網站無法取代它。一如往常,這些範本只是起點,並非法律建議。任何涉及未成年人或敏感資料的情況,都值得花一小時諮詢律師。
權威來源
- User Data policy:Google Play 說明。上文的每一段引述都出自此頁;它才是具決定性的條文。
- Provide information for Google Play’s Data safety section:Google Play Console 說明
- App privacy details on the App Store:Apple